Alguém está leiloando em fóruns clandestinos um banco de dados que supostamente contém informações pessoais de 92 milhões de cidadãos brasileiros. Eles afirmam que todo registro é real e único.
Continuar a ler “Detalhes de 92 milhões de brasileiros leiloados em fóruns clandestinos”Categoria: Segurança
Falha encontrada no Bluetooth permite que dispositivos Apple sejam rastreados
Uma falha descoberta recentemente na tecnologia Bluetooth coloca em risco os donos de aparelhos da Apple, pois permite que cibercriminosos rastreiem indefinidamente qualquer dispositivo da empresa, como iPhones, iPads, Macs e Apple Watches.
A tecnologia, que foi introduzida em 2010, utiliza canais não-encriptados para tornar um aparelho visível para qualquer outro dispositivo na área de alcance, e transmite um endereço MAC randômico que muda periodicamente — e é aí que está a falha.
Os pesquisadores descobriram que esse endereço randômico se mantém constante por tempo suficiente para que possa ser considerado como um identificador secundário, assim, possíveis criminosos poderiam usar essa falha para identificar um aparelho e rastreá-lo desde que ele esteja na área de recepção de qualquer dispositivo bluetooth.
Fonte: Canaltech
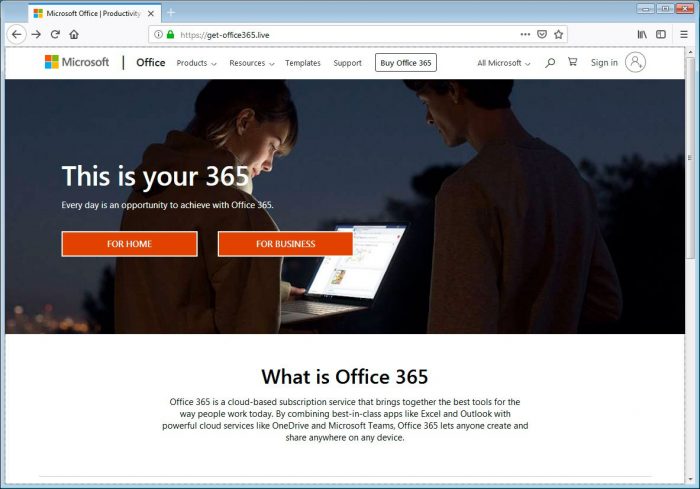
Site falso do Office 365 envia o Trickbot Trojan como atualização do navegador
Os invasores criaram um site falso do Office 365 que está distribuindo o Trojan TrickBot que rouba senhas, disfarçado como atualizações do navegador Chrome e Firefox.
No teste do BleepingComputer, esse falso site do Office 365 encontrado pelo MalwareHunterTeam se parece com qualquer site que normalmente pertence à Microsoft. Na verdade, todos os links apontam para páginas hospedadas em domínios da Microsoft.
Cinco procedimentos para evitar que o seu celular seja invadido
1: Ative o recurso de autenticação em duas etapas.
2: Nunca forneça sua senha por SMS, telefone ou e-mail.
3: Não clique em links inesperados que chegaram por e-mail e nunca clique em um link recebido por SMS, mesmo que o conheça.
4: Não revele seus dados durante ligações de suposta operadora ou banco.
5: Mantenha seu antivírus sempre atualizado
Ladrões usam estratégia de golpe do WhatsApp para invadir contas bancárias
O golpe de clonagem de WhatsApp não é novo. Já publicamos diversas matérias mostrando como os estelionatários conseguem invadir ou clonar o WhatsApp de usuários para acessar seus contatos e, sob as mais variadas desculpas, pedir dinheiro emprestado em nome da vítima.
As investigações policiais suspeitam que, na maior parte dos casos, o golpe conta com a participação de um empregado de empresa de telefonia celular ou de um prestador de serviços a ela vinculado para fraudulentamente habilitar um número de celular a um novo SIM card (cartão ou chip de telefone). Por não conhecer a senha da vítima, o criminoso solicita que uma senha temporária seja enviada por SMS para o número de celular em uso no aplicativo. Está feito o estrago!
Essa tática criminosa vem sendo adotada por estelionatários para manejar contas-correntes de sistemas de internet banking. O grande número de vítimas demonstra que os prejuízos são enormes.
Como funciona o novo golpe
Tudo começa com a ativação de um novo chip de telefonia celular ao qual se faz a vinculação do número de telefone da vítima. De posse de um chip com o número do celular da vítima ativo e valendo-se das falhas de segurança de alguns sistemas de internet banking, que permitem acesso ao nome completo, CPF e e-mail dos correntistas, o criminoso passa a operar contas bancárias, faz pagamentos e transferências, como se fosse a própria vítima.
Fonte: canaltech