Você usa o Microsoft Defender Antivírus?

Muitas pessoas acreditam que estão totalmente protegidas simplesmente porque o Microsoft Defender Antivírus já vem instalado por padrão no Windows. No entanto, essa falsa sensação de segurança pode ser um grande perigo.

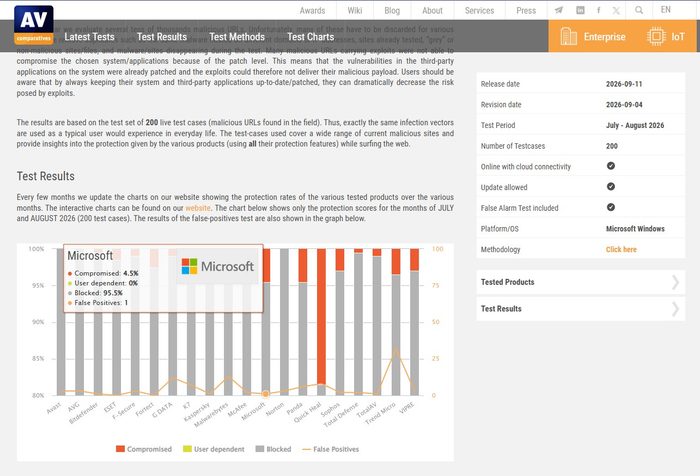
Nos testes da AV-Comparatives (período de julho e agosto de 2026, com base em 200 casos reais de ameaças na web), a solução da Microsoft apresentou um resultado bastante preocupante em comparação com os concorrentes:

Taxa de bloqueio reduzida: O Defender bloqueou apenas 95,5% das ameaças.

Alto índice de comprometimento: Deixou o sistema comprometido em 4,5% dos testes — uma das taxas mais altas de infecção entre todos os antivírus avaliados.

Em um cenário onde novas ameaças e malwares surgem diariamente, uma margem de falha de 4,5% é suficiente para colocar em risco seus dados pessoais, senhas e arquivos.

O que fazer para se proteger?

  1. Não dependa apenas da solução padrão: Considere utilizar soluções complementares ou antivírus de terceiros bem avaliados que ofereçam maior taxa de proteção contra ameaças ativas.
  2. Mantenha o sistema e softwares atualizados: Correções de segurança frequentes ajudam a mitigar brechas de segurança.
  3. Redobre os cuidados digitais: Evite clicar em links suspeitos, baixar arquivos desconhecidos e mantenha backups periódicos dos seus dados.

A segurança do seu computador exige atenção constante. Fique atento!

Fonte dos testes: AV Comparatives
Nova falha na atualização do sistema Dell permite que hackers obtenham privilégios de root

A Dell alertou os clientes para corrigirem uma vulnerabilidade crítica na ferramenta de implantação da interface de linha de comando (CLI) do System Update (DSU) o mais rápido possível.

O DSU permite que administradores de TI corporativos implantem atualizações de BIOS, firmware e software em sistemas Linux e Windows na infraestrutura de servidor corporativo PowerEdge.

Em um comunicado de segurança na quinta-feira, a empresa disse que a falha (rastreada como CVE-2026-86360) permite que agentes de ameaças executem código com privilégios de root em dispositivos sem patches, explorando uma vulnerabilidade de acesso.

Fonte: Bleeping Computer

O Infostealer entrou no chat

Um novo ataque de infostealer que combina a técnica ClickFix com um chat compartilhado contendo guias de usuário maliciosos no site oficial do ChatGPT

Infostealers, malwares que roubam senhas, cookies, documentos e/ou outros dados valiosos de computadores, tornaram-se a ameaça cibernética de crescimento mais rápido em 2025. Trata-se de um problema grave para todos os sistemas operacionais e todas as regiões. Para espalhar a infecção, os criminosos usam todo tipo de artifício como isca. Como era de se esperar, as ferramentas de IA se tornaram um dos mecanismos de atração favoritos deles neste ano. Em uma nova campanha descoberta por especialistas da Kaspersky, os invasores direcionam suas vítimas a um site que supostamente contém guias do usuário para a instalação do novo navegador Atlas da OpenAI para macOS. O que torna o ataque tão convincente é que o link da isca leva ao site oficial do ChatGPT! Mas como?

Para atrair vítimas, os agentes maliciosos colocam anúncios de pesquisa pagos no Google. Se você tentar pesquisar “atlas chatgpt”, o primeiro link patrocinado pode ser um site cujo endereço completo não é visível no anúncio, mas está claramente localizado no domínio chatgpt.com.

O título da página na lista de anúncios também é o que você esperaria: “ChatGPT™ Atlas para macOS – Baixar ChatGPT Atlas para Mac”. E um usuário que deseja baixar o novo navegador pode muito bem clicar nesse link.

Fonte: Kaspersky

Novo golpe do WhatsApp pode ter usado IA para roubar senhas bancárias

Trend Micro aponta indícios de inteligência artificial (IA) em novo ataque que se espalha pelo WhatsApp Web.

Pesquisadores de segurança alertam para uma nova evolução de ataques cibernéticos que utilizam o WhatsApp como principal vetor de disseminação e que podem ter contado com o apoio de inteligência artificial (IA) para se tornarem mais sofisticados. A análise foi divulgada pela empresa de cibersegurança Trend Micro, que identificou fortes indícios de uso de IA na atualização de um malware voltado especialmente a usuários brasileiros, capaz de enganar antivírus e roubar senhas bancárias.

O ataque é uma versão aprimorada de um vírus conhecido como Sorvepotel, detectado inicialmente em outubro. Assim como na campanha original, a ameaça se espalha por meio do WhatsApp no PC com Windows, assume o controle da conta da vítima e envia automaticamente o arquivo malicioso para seus contatos, ampliando o alcance do golpe. A nova variante, no entanto, apresenta mudanças relevantes em sua estrutura técnica e em sua capacidade de evasão.

Fonte: Trend Micro

Oracle confirma violação de nuvem em privado para clientes

A Oracle finalmente reconheceu a alguns clientes que invasores roubaram credenciais antigas de clientes após violar um “ambiente legado” usado pela última vez em 2017, informou a Bloomberg.

No entanto, embora a Oracle tenha dito aos clientes que esses são dados antigos e não confidenciais, o agente da ameaça por trás do ataque compartilhou dados com o BleepingComputer do final de 2024 e publicou registros mais recentes de 2025 em um fórum de hackers.

De acordo com a Bloomberg , a empresa também informou aos clientes que a empresa de segurança cibernética CrowdStrike e o FBI estão investigando o incidente.

A empresa de segurança cibernética  CybelAngel  revelou pela primeira vez que a Oracle disse aos clientes que um invasor que obteve acesso aos servidores Gen 1 (também conhecidos como Oracle Cloud Classic) da empresa em janeiro de 2025 usou uma exploração do Java de 2020 para implantar um shell da web e malware adicional.

Durante a violação, detectada no final de fevereiro, o invasor supostamente exfiltrou dados do banco de dados do Oracle Identity Manager (IDM), incluindo e-mails de usuários, senhas com hash e nomes de usuários.

Isso ocorreu depois que um agente de ameaças (conhecido como rose87168) colocou à venda 6 milhões de registros de dados no BreachForums em 20 de março e divulgou vários arquivos de texto contendo um banco de dados de amostra, informações LDAP e uma lista de empresas como prova de que os dados eram legítimos, todos eles supostamente roubados dos servidores de login SSO federados da Oracle Cloud.

Fonte: BleepingComputer