Muitas pessoas acreditam que estão totalmente protegidas simplesmente porque o Microsoft Defender Antivírus já vem instalado por padrão no Windows. No entanto, essa falsa sensação de segurança pode ser um grande perigo.
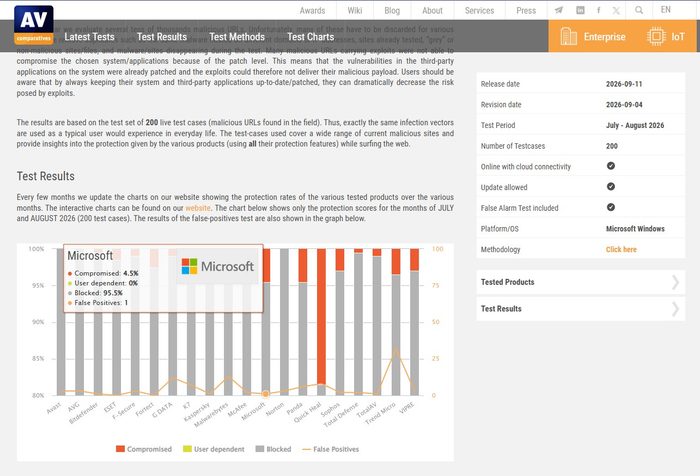
Nos testes da AV-Comparatives (período de julho e agosto de 2026, com base em 200 casos reais de ameaças na web), a solução da Microsoft apresentou um resultado bastante preocupante em comparação com os concorrentes:
Taxa de bloqueio reduzida: O Defender bloqueou apenas 95,5% das ameaças.
Alto índice de comprometimento: Deixou o sistema comprometido em 4,5% dos testes — uma das taxas mais altas de infecção entre todos os antivírus avaliados.
Em um cenário onde novas ameaças e malwares surgem diariamente, uma margem de falha de 4,5% é suficiente para colocar em risco seus dados pessoais, senhas e arquivos.
O que fazer para se proteger?
- Não dependa apenas da solução padrão: Considere utilizar soluções complementares ou antivírus de terceiros bem avaliados que ofereçam maior taxa de proteção contra ameaças ativas.
- Mantenha o sistema e softwares atualizados: Correções de segurança frequentes ajudam a mitigar brechas de segurança.
- Redobre os cuidados digitais: Evite clicar em links suspeitos, baixar arquivos desconhecidos e mantenha backups periódicos dos seus dados.
A segurança do seu computador exige atenção constante. Fique atento!
Fonte dos testes: AV Comparatives