Você usa o Microsoft Defender Antivírus?

Muitas pessoas acreditam que estão totalmente protegidas simplesmente porque o Microsoft Defender Antivírus já vem instalado por padrão no Windows. No entanto, essa falsa sensação de segurança pode ser um grande perigo.

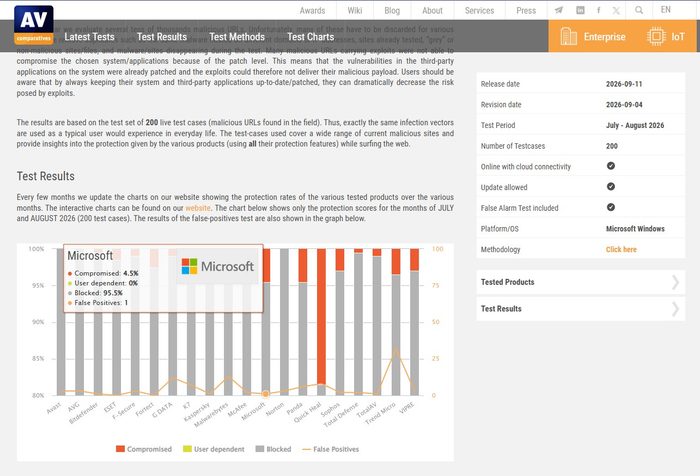
Nos testes da AV-Comparatives (período de julho e agosto de 2026, com base em 200 casos reais de ameaças na web), a solução da Microsoft apresentou um resultado bastante preocupante em comparação com os concorrentes:

Taxa de bloqueio reduzida: O Defender bloqueou apenas 95,5% das ameaças.

Alto índice de comprometimento: Deixou o sistema comprometido em 4,5% dos testes — uma das taxas mais altas de infecção entre todos os antivírus avaliados.

Em um cenário onde novas ameaças e malwares surgem diariamente, uma margem de falha de 4,5% é suficiente para colocar em risco seus dados pessoais, senhas e arquivos.

O que fazer para se proteger?

  1. Não dependa apenas da solução padrão: Considere utilizar soluções complementares ou antivírus de terceiros bem avaliados que ofereçam maior taxa de proteção contra ameaças ativas.
  2. Mantenha o sistema e softwares atualizados: Correções de segurança frequentes ajudam a mitigar brechas de segurança.
  3. Redobre os cuidados digitais: Evite clicar em links suspeitos, baixar arquivos desconhecidos e mantenha backups periódicos dos seus dados.

A segurança do seu computador exige atenção constante. Fique atento!

Fonte dos testes: AV Comparatives
Nova falha na atualização do sistema Dell permite que hackers obtenham privilégios de root

A Dell alertou os clientes para corrigirem uma vulnerabilidade crítica na ferramenta de implantação da interface de linha de comando (CLI) do System Update (DSU) o mais rápido possível.

O DSU permite que administradores de TI corporativos implantem atualizações de BIOS, firmware e software em sistemas Linux e Windows na infraestrutura de servidor corporativo PowerEdge.

Em um comunicado de segurança na quinta-feira, a empresa disse que a falha (rastreada como CVE-2026-86360) permite que agentes de ameaças executem código com privilégios de root em dispositivos sem patches, explorando uma vulnerabilidade de acesso.

Fonte: Bleeping Computer

O Infostealer entrou no chat

Um novo ataque de infostealer que combina a técnica ClickFix com um chat compartilhado contendo guias de usuário maliciosos no site oficial do ChatGPT

Infostealers, malwares que roubam senhas, cookies, documentos e/ou outros dados valiosos de computadores, tornaram-se a ameaça cibernética de crescimento mais rápido em 2025. Trata-se de um problema grave para todos os sistemas operacionais e todas as regiões. Para espalhar a infecção, os criminosos usam todo tipo de artifício como isca. Como era de se esperar, as ferramentas de IA se tornaram um dos mecanismos de atração favoritos deles neste ano. Em uma nova campanha descoberta por especialistas da Kaspersky, os invasores direcionam suas vítimas a um site que supostamente contém guias do usuário para a instalação do novo navegador Atlas da OpenAI para macOS. O que torna o ataque tão convincente é que o link da isca leva ao site oficial do ChatGPT! Mas como?

Para atrair vítimas, os agentes maliciosos colocam anúncios de pesquisa pagos no Google. Se você tentar pesquisar “atlas chatgpt”, o primeiro link patrocinado pode ser um site cujo endereço completo não é visível no anúncio, mas está claramente localizado no domínio chatgpt.com.

O título da página na lista de anúncios também é o que você esperaria: “ChatGPT™ Atlas para macOS – Baixar ChatGPT Atlas para Mac”. E um usuário que deseja baixar o novo navegador pode muito bem clicar nesse link.

Fonte: Kaspersky

A negação da Oracle em admitir que foi invadida.

Clientes da Oracle confirmam que dados roubados em suposta violação de Servidores na nuvem são válidos.

Apesar da Oracle negar uma violação de seus servidores de login SSO federados do Oracle Cloud e o roubo de dados de contas de 6 milhões de pessoas, a BleepingComputer confirmou com diversas empresas que as amostras de dados associadas compartilhadas pelo agente da ameaça são válidas.

Na semana passada, uma pessoa chamada ‘rose87168’ alegou ter violado servidores Oracle Cloud e começou a vender os supostos dados de autenticação e senhas criptografadas de 6 milhões de usuários. O agente da ameaça também disse que senhas SSO e LDAP roubadas poderiam ser descriptografadas usando as informações nos arquivos roubados e se ofereceu para compartilhar alguns dos dados com qualquer um que pudesse ajudar a recuperá-los.

O agente da ameaça divulgou vários arquivos de texto consistindo de um banco de dados, dados LDAP e uma lista de 140.621 domínios de empresas e agências governamentais que foram supostamente impactadas pela violação. Deve-se notar que alguns dos domínios da empresa parecem testes, e há vários domínios por empresa.

Fonte: BleepingComputer

Falha do WinRAR ignora alertas de segurança do Windows

Uma vulnerabilidade na solução de arquivamento de arquivos WinRAR pode ser explorada para ignorar o aviso de segurança Mark of the Web (MotW) e executar código arbitrário em uma máquina Windows.

O problema de segurança é rastreado como CVE-2025-31334 e afeta todas as versões do WinRAR, exceto a versão mais recente, que atualmente é a 7.11.

O Mark of the Web é uma função de segurança do Windows na forma de um valor de metadados (um fluxo de dados alternativo chamado ‘zone-identifier’) para marcar como potencialmente inseguros arquivos baixados da Internet.

Fonte: Bleeping Computer