Uma botnet é uma rede de dispositivos infectados por malware, controlados remotamente por um atacante (conhecido como “botmaster” ou “criminoso cibernético”). Cada dispositivo infectado é chamado de “bot” ou “zumbi”. Esses dispositivos podem incluir computadores, smartphones, TVs, servidores, câmeras de segurança, roteadores e outros dispositivos conectados à internet.
Se tem uma TV boxe, tome cuidado, pode ser um dos 400 mil infectados no Brasil e os seus dados que trafegam na sua rede local de casa podem estar comprometidos.
De acordo com os pesquisadores de segurança, os fabricantes dos dispositivos podem ter trabalhado em conjunto com as gangues de malware para instalar o malware. Outro canal de distribuição, de acordo com o Xlab, pode ser o software instalado por usuários para receber serviços de streaming piratas; outros malwares podem ser facilmente obtidos desses serviços ilegais.
“O que ocorre é o seguinte: No início de dezembro, enquanto testava algumas vulnerabilidades no sistema da Polícia Civil de São Paulo, encontrei um endpoint exposto que, por razões de segurança, não posso compartilhar agora para evitar vazamentos.O problema é que esse endpoint exibe, em tempo real, todas as pessoas que estão emitindo RG e CNH. Por exemplo, se Dona Maria acabou de solicitar seu RG, os dados já aparecem no sistema no exato momento em que o agente os insere. Essas informações estão publicamente acessíveis, o que abre margem para golpes contra quem acabou de emitir documentos.Se pessoas mal-intencionadas explorarem ainda mais essa falha, a Polícia Civil enfrentará sérios problemas, pois o sistema de login dos agentes não possui segurança reforçada. Cibercriminosos podem acessar fotos e dados de todos os cidadãos que emitiram CNH ou RG em São Paulo. O acesso depende apenas de um usuário e senha, e como há vazamentos frequentes de credenciais, qualquer um pode baixar listas e invadir contas de agentes governamentais.O ideal seria implementar um sistema de autenticação mais seguro, como certificados digitais ou restrição de acesso apenas a IPs autorizados, pois, no momento, qualquer pessoa pode acessar esses dados.Já tentei contatar o CTIR sobre essa falha em São Paulo, inclusive mencionando os endpoints expostos, mas não obtive resposta, mesmo após quatro tentativas de contato.Gostaria de deixar claro que não estou prejudicando ninguém. Outras pessoas já exploraram essa falha e vazaram 1,6 milhão de fotos de cidadãos paulistas. Investiguei o caso e identifiquei um dos responsáveis. Meu único objetivo é impedir que mais indivíduos com intenções criminosas façam o mesmo“.
Especialistas em segurança cibernética e defensores da privacidade alertaram que ele seria um pesadelo de privacidade e segurança, já que os invasores provavelmente também o utilizariam para roubar dados de usuários do Windows.
A Microsoft anunciou hoje que seu controverso recurso Recall, alimentado por IA, está finalmente sendo lançado para Windows Insiders no Canal Dev usando PCs Copilot+ com Snapdragon.
O anúncio de hoje ocorre após outros dois atrasos em junho e no mês passado , além da declaração apressada da empresa em agosto de que o Recall estaria disponível para usuários internos a partir de outubro.
A Microsoft agora diz que os Windows Insiders podem experimentar a primeira prévia do Recall em PCs Snapdragon Copilot+ após entrarem no Dev Channel e instalarem o Windows 11 Preview Build 26120.2415 (KB5046723). O suporte para PCs Copilot+ com tecnologia AMD e Intel também será adicionado em breve.
Este recurso de IA faz capturas de tela de janelas ativas no seu PC, analisa-as no dispositivo usando uma Unidade de Processamento Neural (NPU) e um modelo de IA e adiciona as informações a um banco de dados SQLite.
Você pode pesquisar esses dados posteriormente usando linguagem natural para solicitar que o Windows Recall recupere capturas de tela relevantes.
Especialistas em segurança cibernética e defensores da privacidade alertaram que ele seria um pesadelo de privacidade e segurança, já que os invasores provavelmente também o utilizariam para roubar dados de usuários do Windows.
Na página de configurações do Recall, você também pode alterar as configurações de armazenamento, desabilitar o salvamento de instantâneos, excluir instantâneos e escolher quais aplicativos e sites devem ser filtrados para não serem salvos.
Uma nova campanha maliciosa está usando um driver Avast Anti-Rootkit legítimo, mas antigo e vulnerável, para evitar a detecção e assumir o controle do sistema alvo desabilitando componentes de segurança.
Uma nova campanha maliciosa está usando um driver Avast Anti-Rootkit legítimo, mas antigo e vulnerável, para evitar a detecção e assumir o controle do sistema alvo desabilitando componentes de segurança.
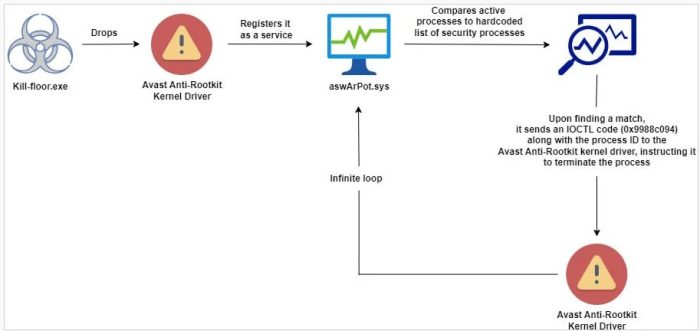
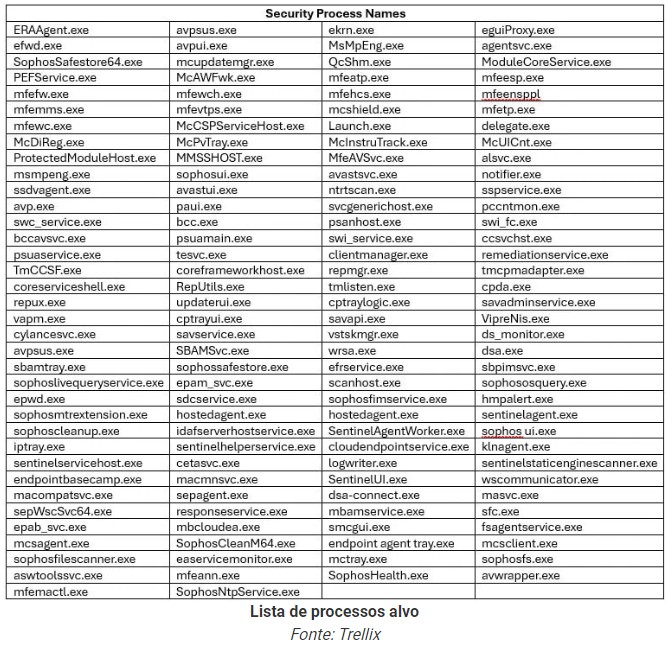
O malware que instala o driver é uma variante de um AV Killer sem nenhuma família específica. Ele vem com uma lista codificada de 142 nomes para processos de segurança de vários fornecedores. Como o driver pode operar no nível do kernel, ele fornece acesso a partes críticas do sistema operacional e permite que o malware encerre processos. Pesquisadores de segurança da empresa de segurança cibernética Trellix descobriram recentemente um novo ataque que utiliza a abordagem “traga seu próprio driver vulnerável” (BYOVD) com uma versão antiga do driver anti-rootkit para interromper produtos de segurança em um sistema alvo. Eles explicam que um pedaço de malware com o nome de arquivo kill-floor.exe instala o driver vulnerável com o nome de arquivo ntfs.bin na pasta de usuário padrão do Windows. Em seguida, o malware cria o serviço ‘aswArPot.sys’ usando o Service Control (sc.exe) e registra o driver.
O malware então usa uma lista codificada de 142 processos associados a ferramentas de segurança e os verifica em relação a vários instantâneos de processos ativos no sistema.
O pesquisador da Trellix, Trishaan Kalra, diz que quando encontra uma correspondência, “o malware cria um identificador para referenciar o driver Avast instalado”.
Em seguida, ele utiliza a API ‘DeviceIoControl’ para emitir os comandos IOCTL necessários para encerrá-lo.
Como visto na captura de tela acima, o malware tem como alvo processos de várias soluções de segurança, incluindo as da McAfee, Symantec (Broadcom), Sophos, Avast, Trend Micro, Microsoft Defender, SentinelOne, ESET e BlackBerry.
Com as defesas desativadas, o malware pode realizar atividades maliciosas sem disparar alertas ao usuário ou ser bloqueado.
A Microsoft também tem soluções, como o arquivo de política de lista de bloqueio de driver vulnerável , que é atualizado a cada versão principal do Windows. A partir do Windows 11 2022, a lista está ativa por padrão em todos os dispositivos. A versão mais recente da lista é possível por meio do App Control for Business.